Kịch bản phổ biến và nguy hiểm nhất hiện nay là: Hacker dùng mạng Botnet (hàng nghìn IP lạ từ nước ngoài) để liên tục dò quét mật khẩu (Brute-force) qua cổng DSM của bạn.
Chúng ta cần thiết lập một bức tường lửa (firewall) để chặn rủi ro này. Firewall được thiết lập dựa trên các quy luật (rule). Bạn có thể tạo nhiều rule. Rule nằm trên ưu tiên hơn bên dưới.
Ở tình huống đơn giản bạn chỉ cần 3 luật dưới đây.
- Rule 1 - Cho phép các IP trong mạng nội bộ (LAN) của bạn truy cập. Đảm bảo bạn không tự khóa mình trong căn phòng.
- Rule 2 - Cho phép các IP Việt Nam truy cập. Chỉ cho phép bạn hoặc nhân viên truy cập khi ra ngoài đường (4G/Wifi công cộng tại VN). Tại đây bạn có thể hạn chế bớt 1 số quyền.
- Rule 3 - Chặn tất cả các quốc gia còn lại. Khóa cứng toàn bộ các đợt dò quét từ hacker Trung Quốc, Nga, Mỹ, Châu Âu...
Tuy nhiên ở trường hợp hiện tại của mình thì phức tạp hơn vì
- Mình đang ở Thailand, trong khi Nas ở Việt Nam
- Mình đang chạy 2 trang web trên nas (vietchigo.art và vietchigo.com)
Trước hết bạn hãy vào Firewall
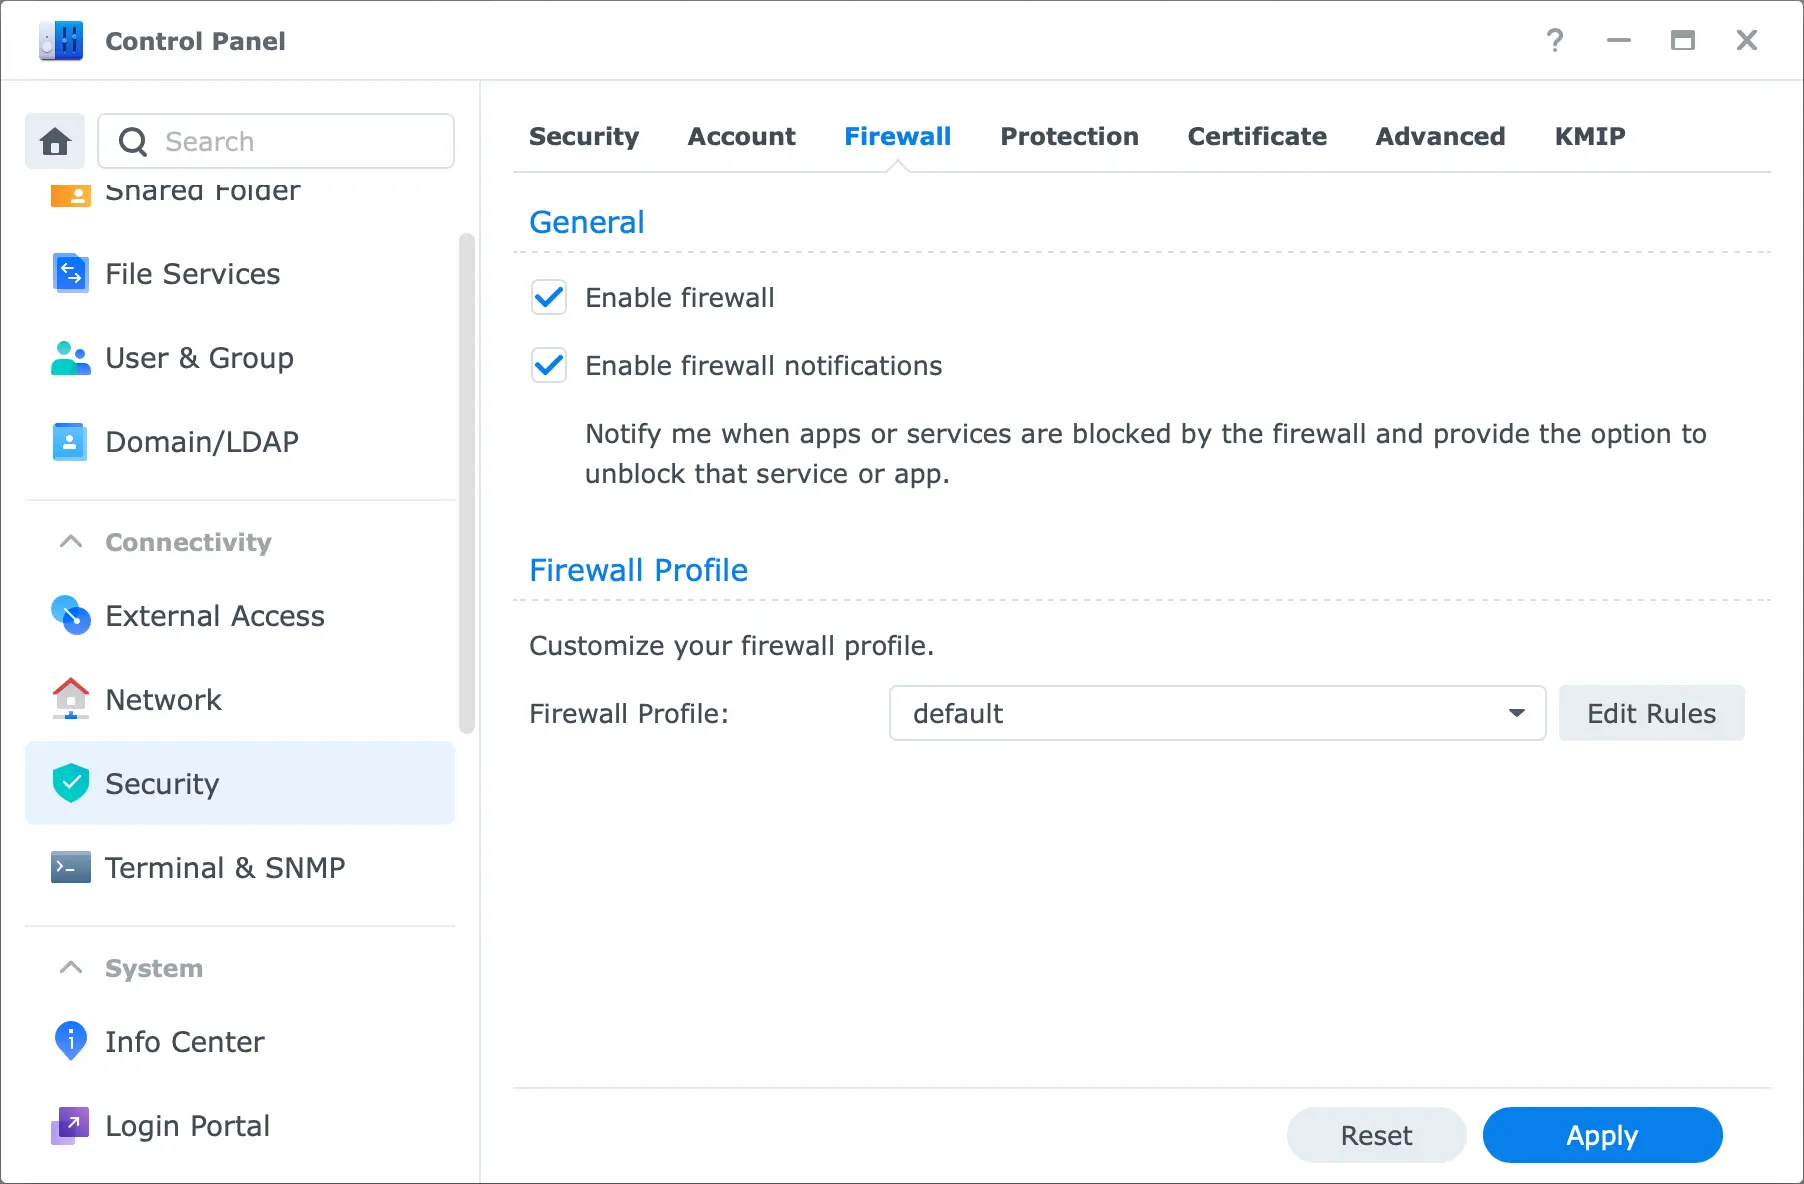
- Vào Firewall: Control Panel > Security > Firewall
- Firewall > Enable firewall > Edit Rules
Rule 1: Mạng nội bộ với nas được quyền truy cập
Rule này sẽ nằm ở vị trí số 1
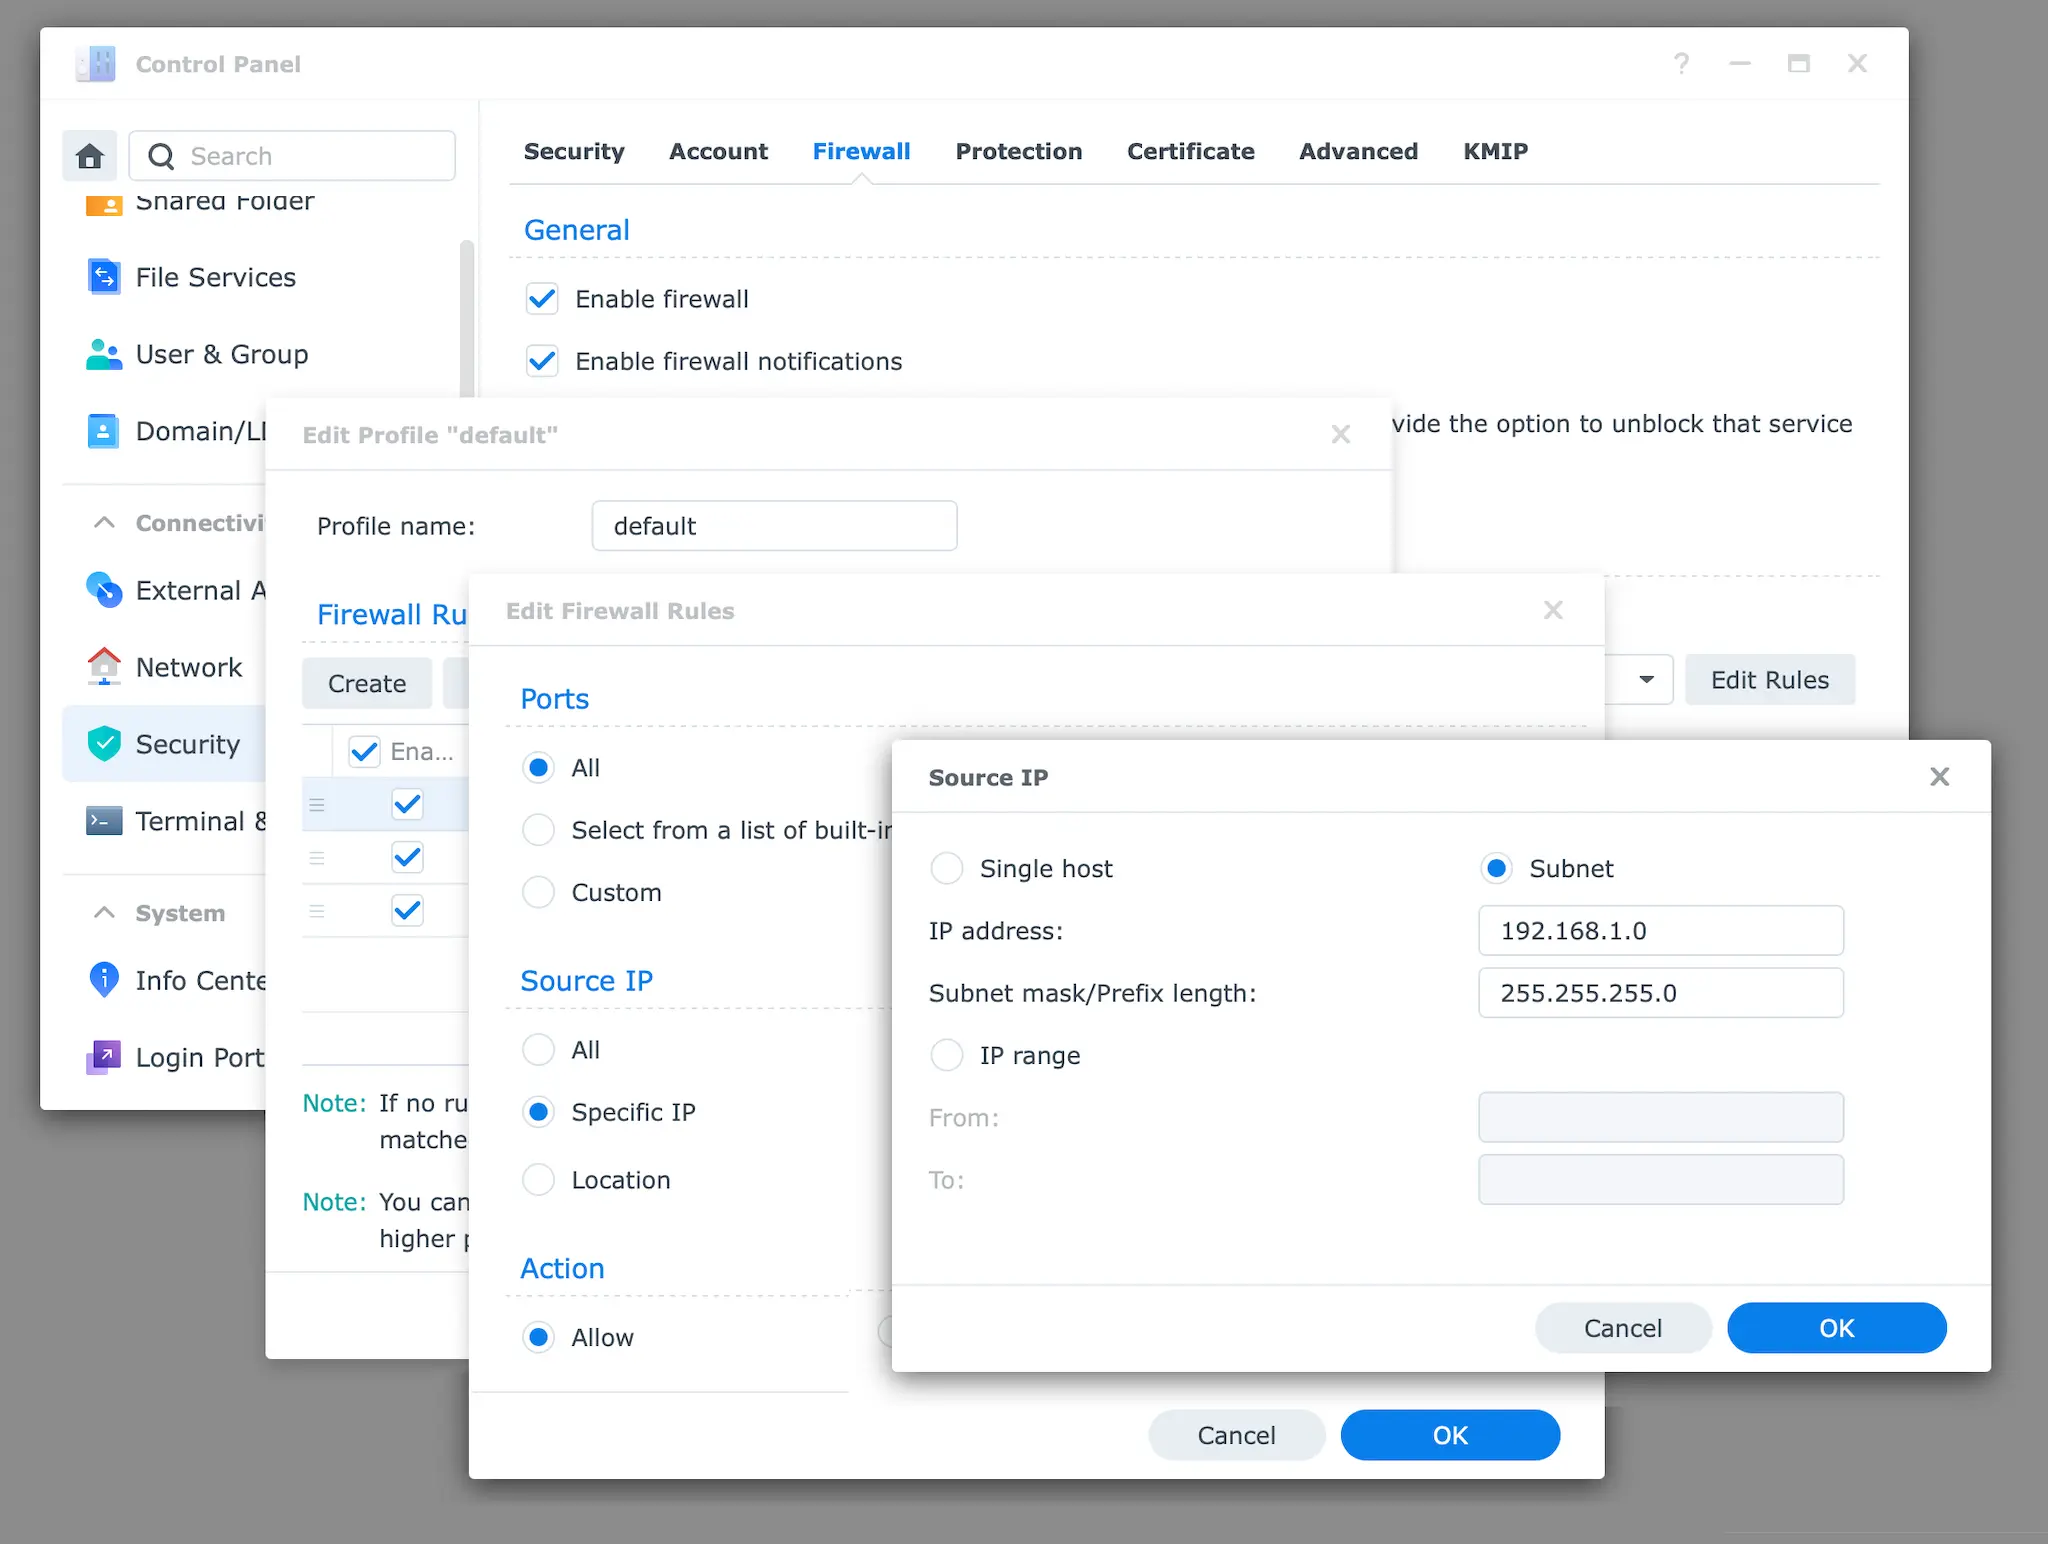
- Nhập dải Subnet trong mạng nội bộ Viet Nam.
- Nhấn Allow
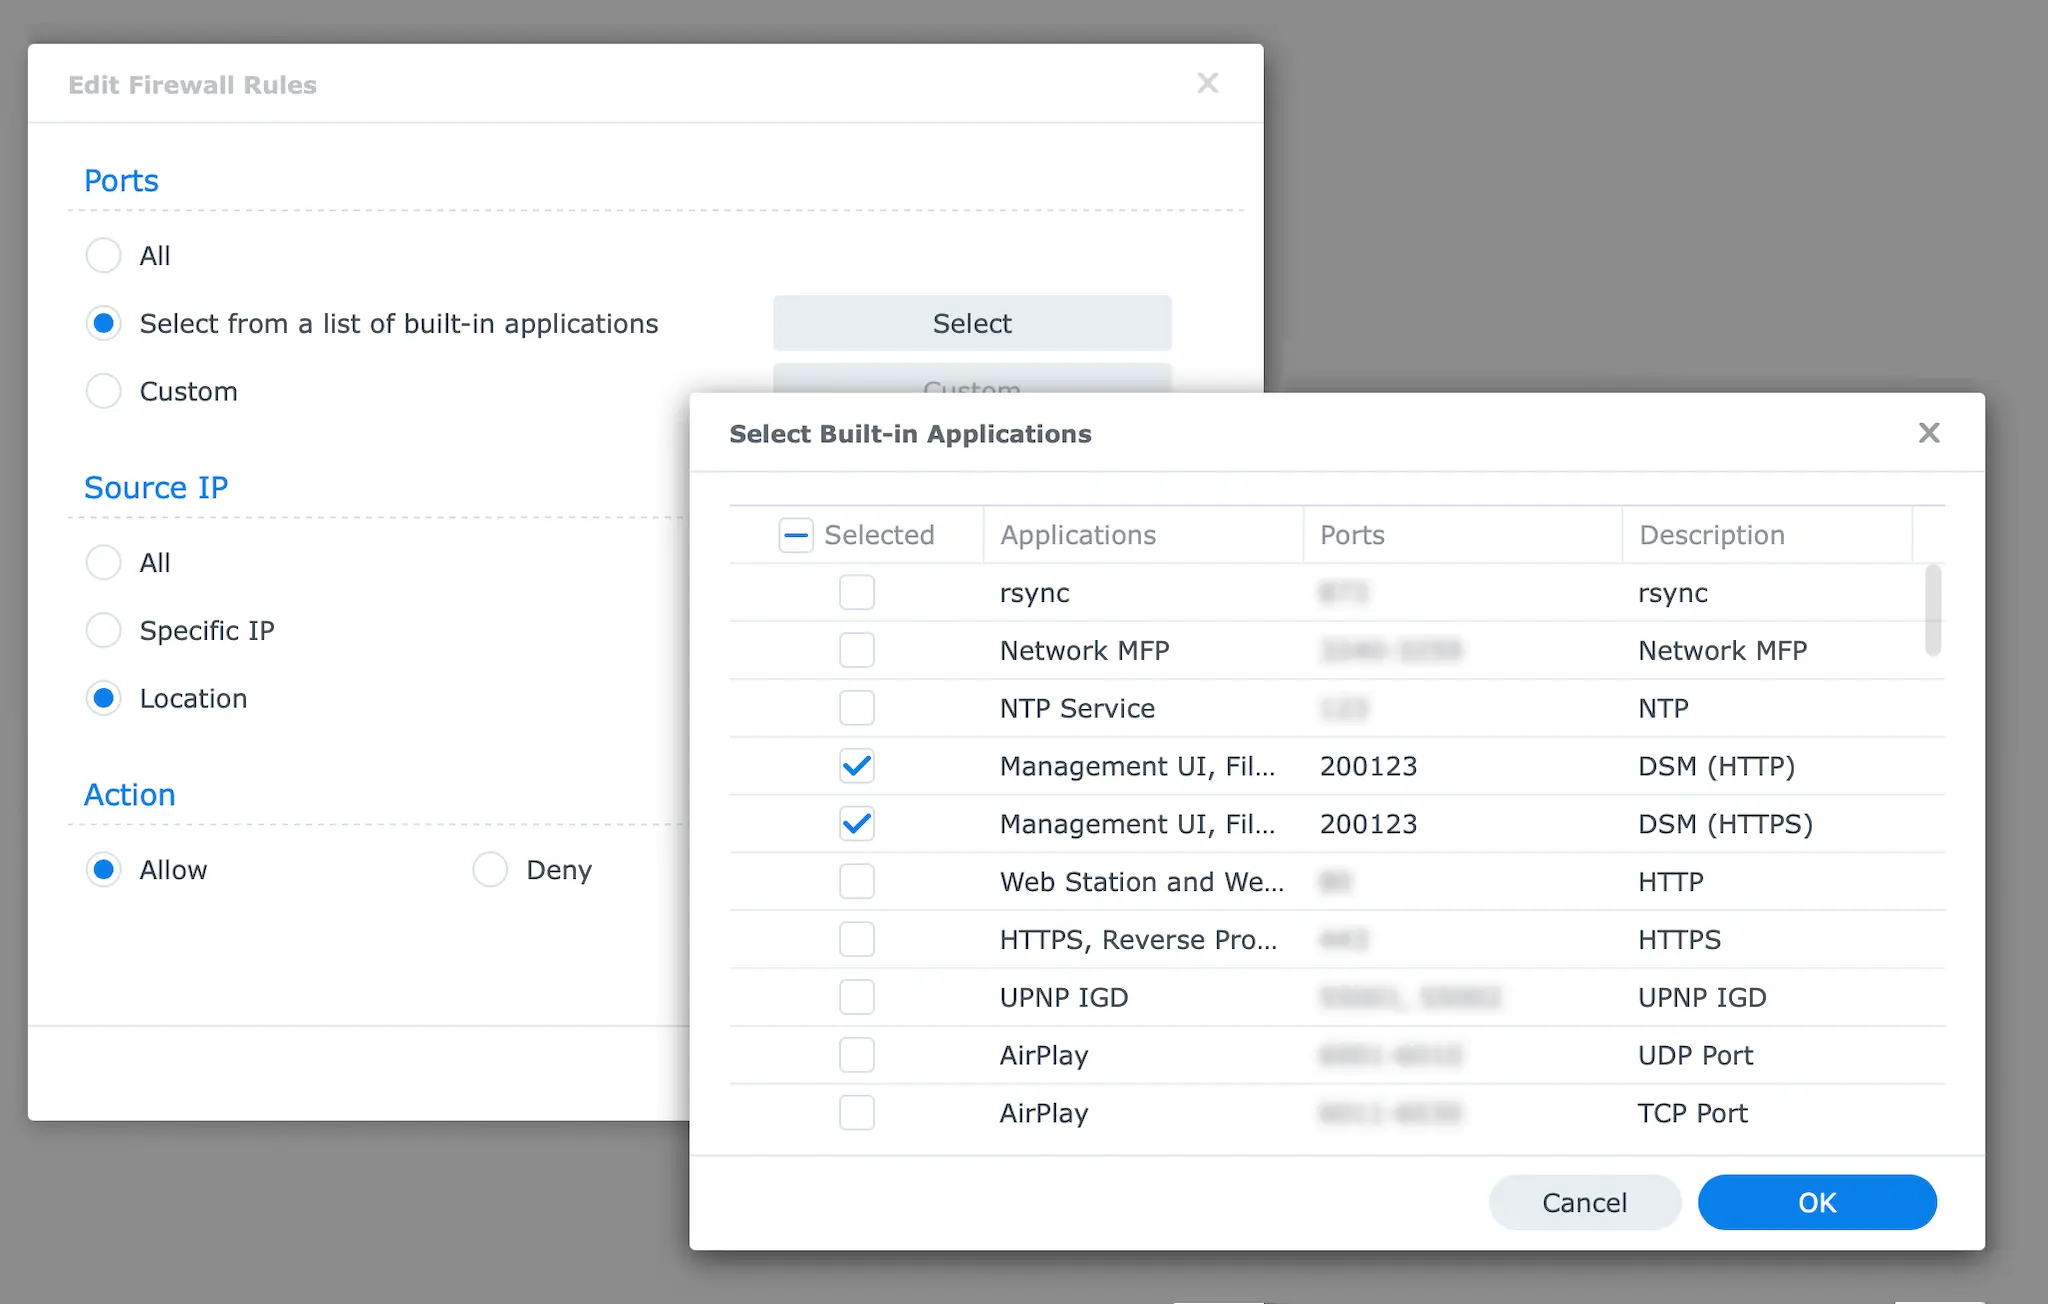
Rule 2: Chỉ cho phép các IP ở Viet Nam và Thailand truy cập nas
Rule này sẽ nằm ở vị trí số 2
Ports - Tích chọn Select from a list of built-in applications. Trong danh sách tích chọn DSM (HTTP và HTTPS)
Xuống phần Source IP > chọn Location > chọn Viet Nam và Thai Land
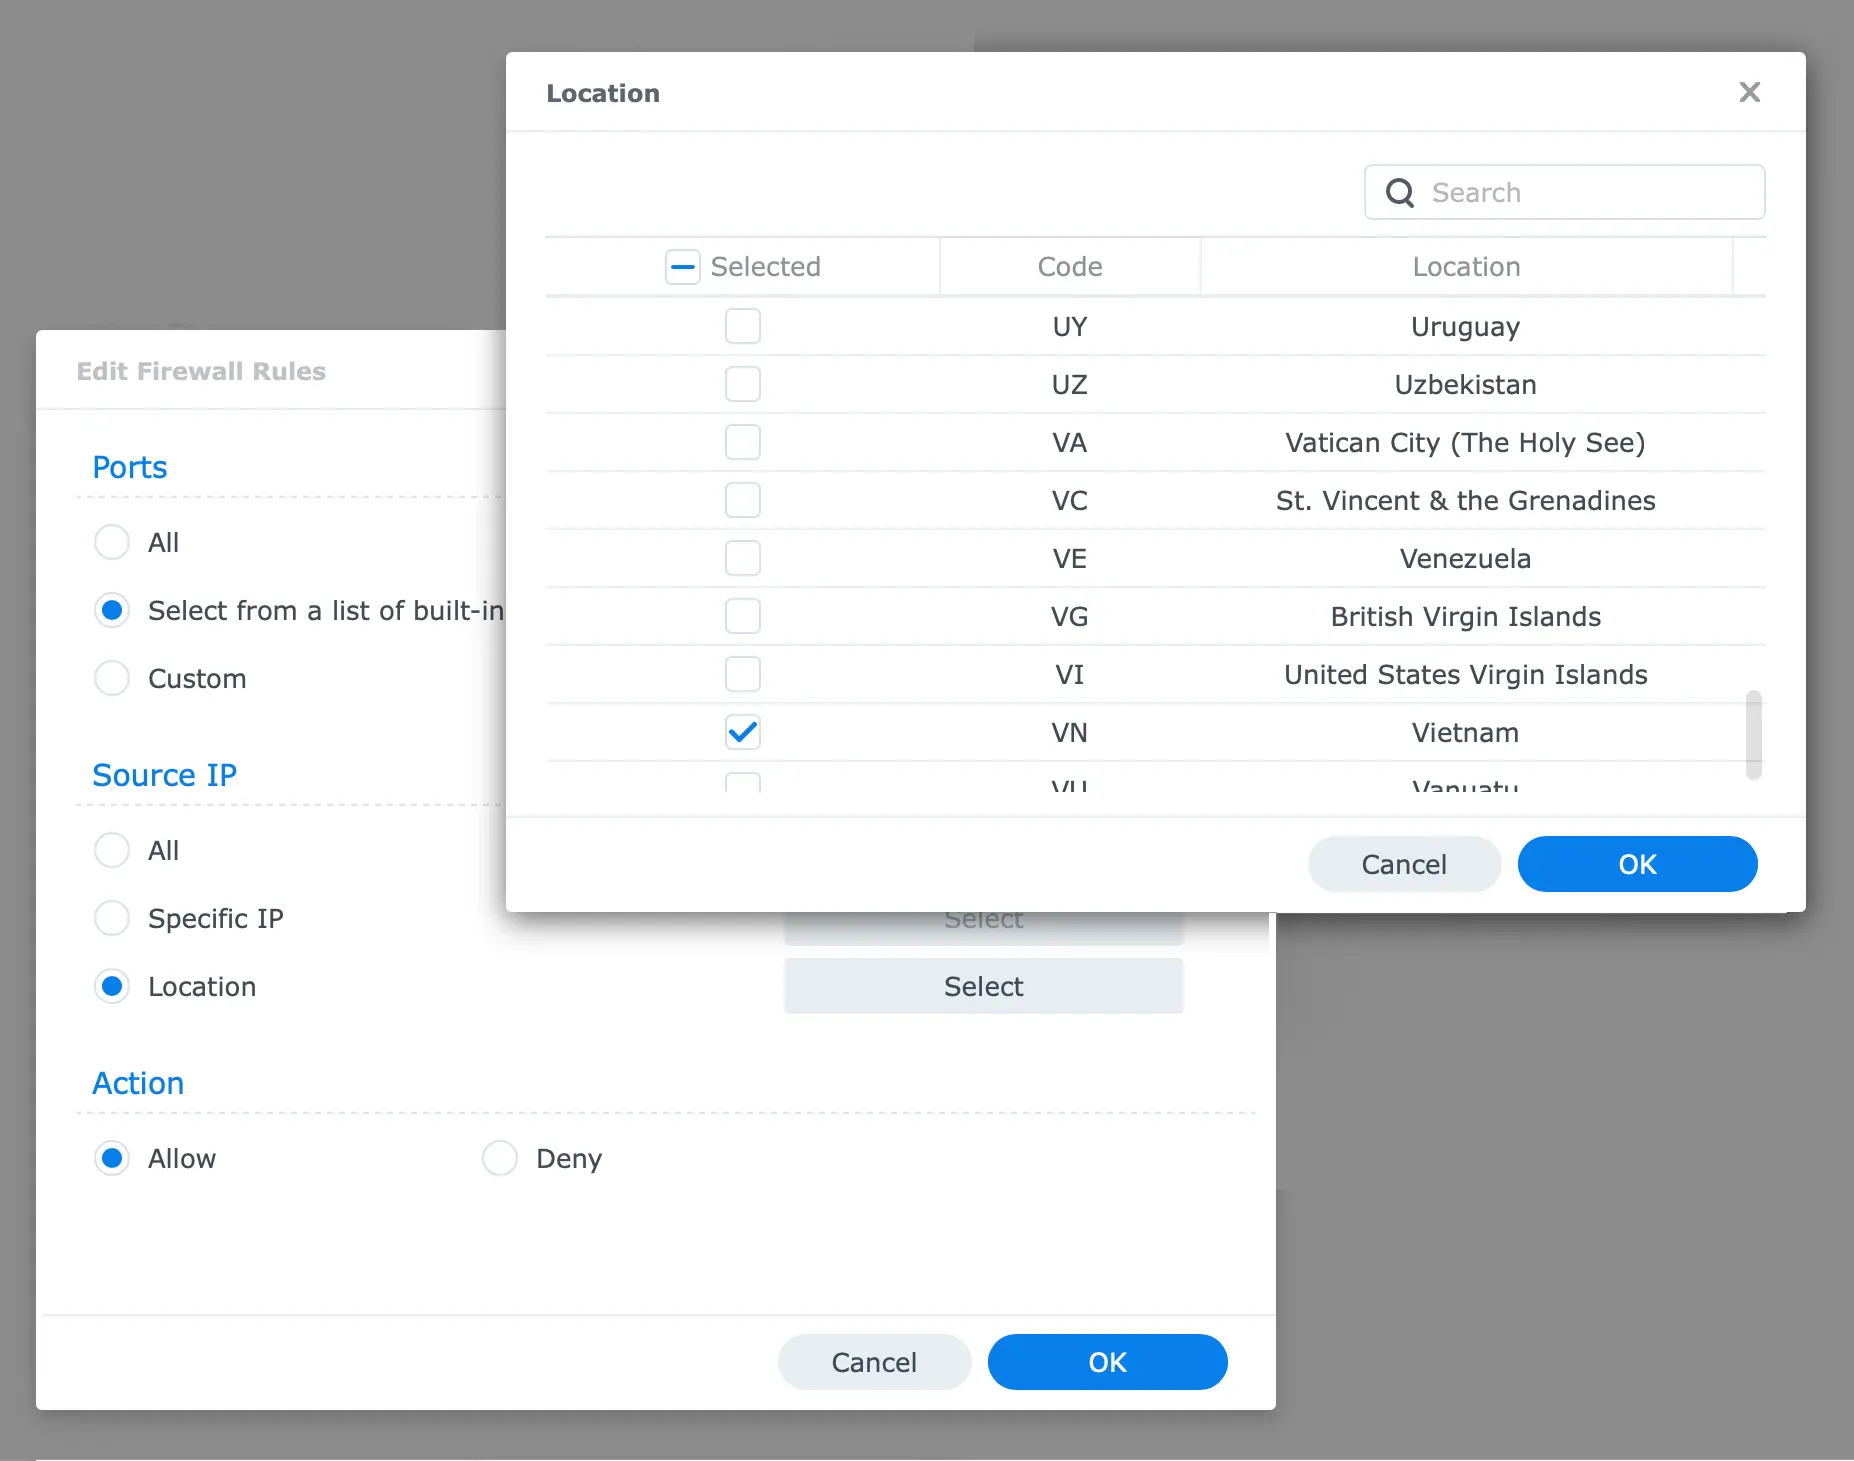
- Nhấn Allow
Rule 3: Chặn IP những nước khác truy cập vào nas
Tạo tiếp Rule 3, Nếu bạn không tạo trang web trong nas thì chọn Ports > All
Trường hợp mình có trang web cần truy cập thường xuyên nên mình chỉ chặn DSM. Trong Firewall Rules. Ports > Select from a list of built-in applictions. Nhấn Select
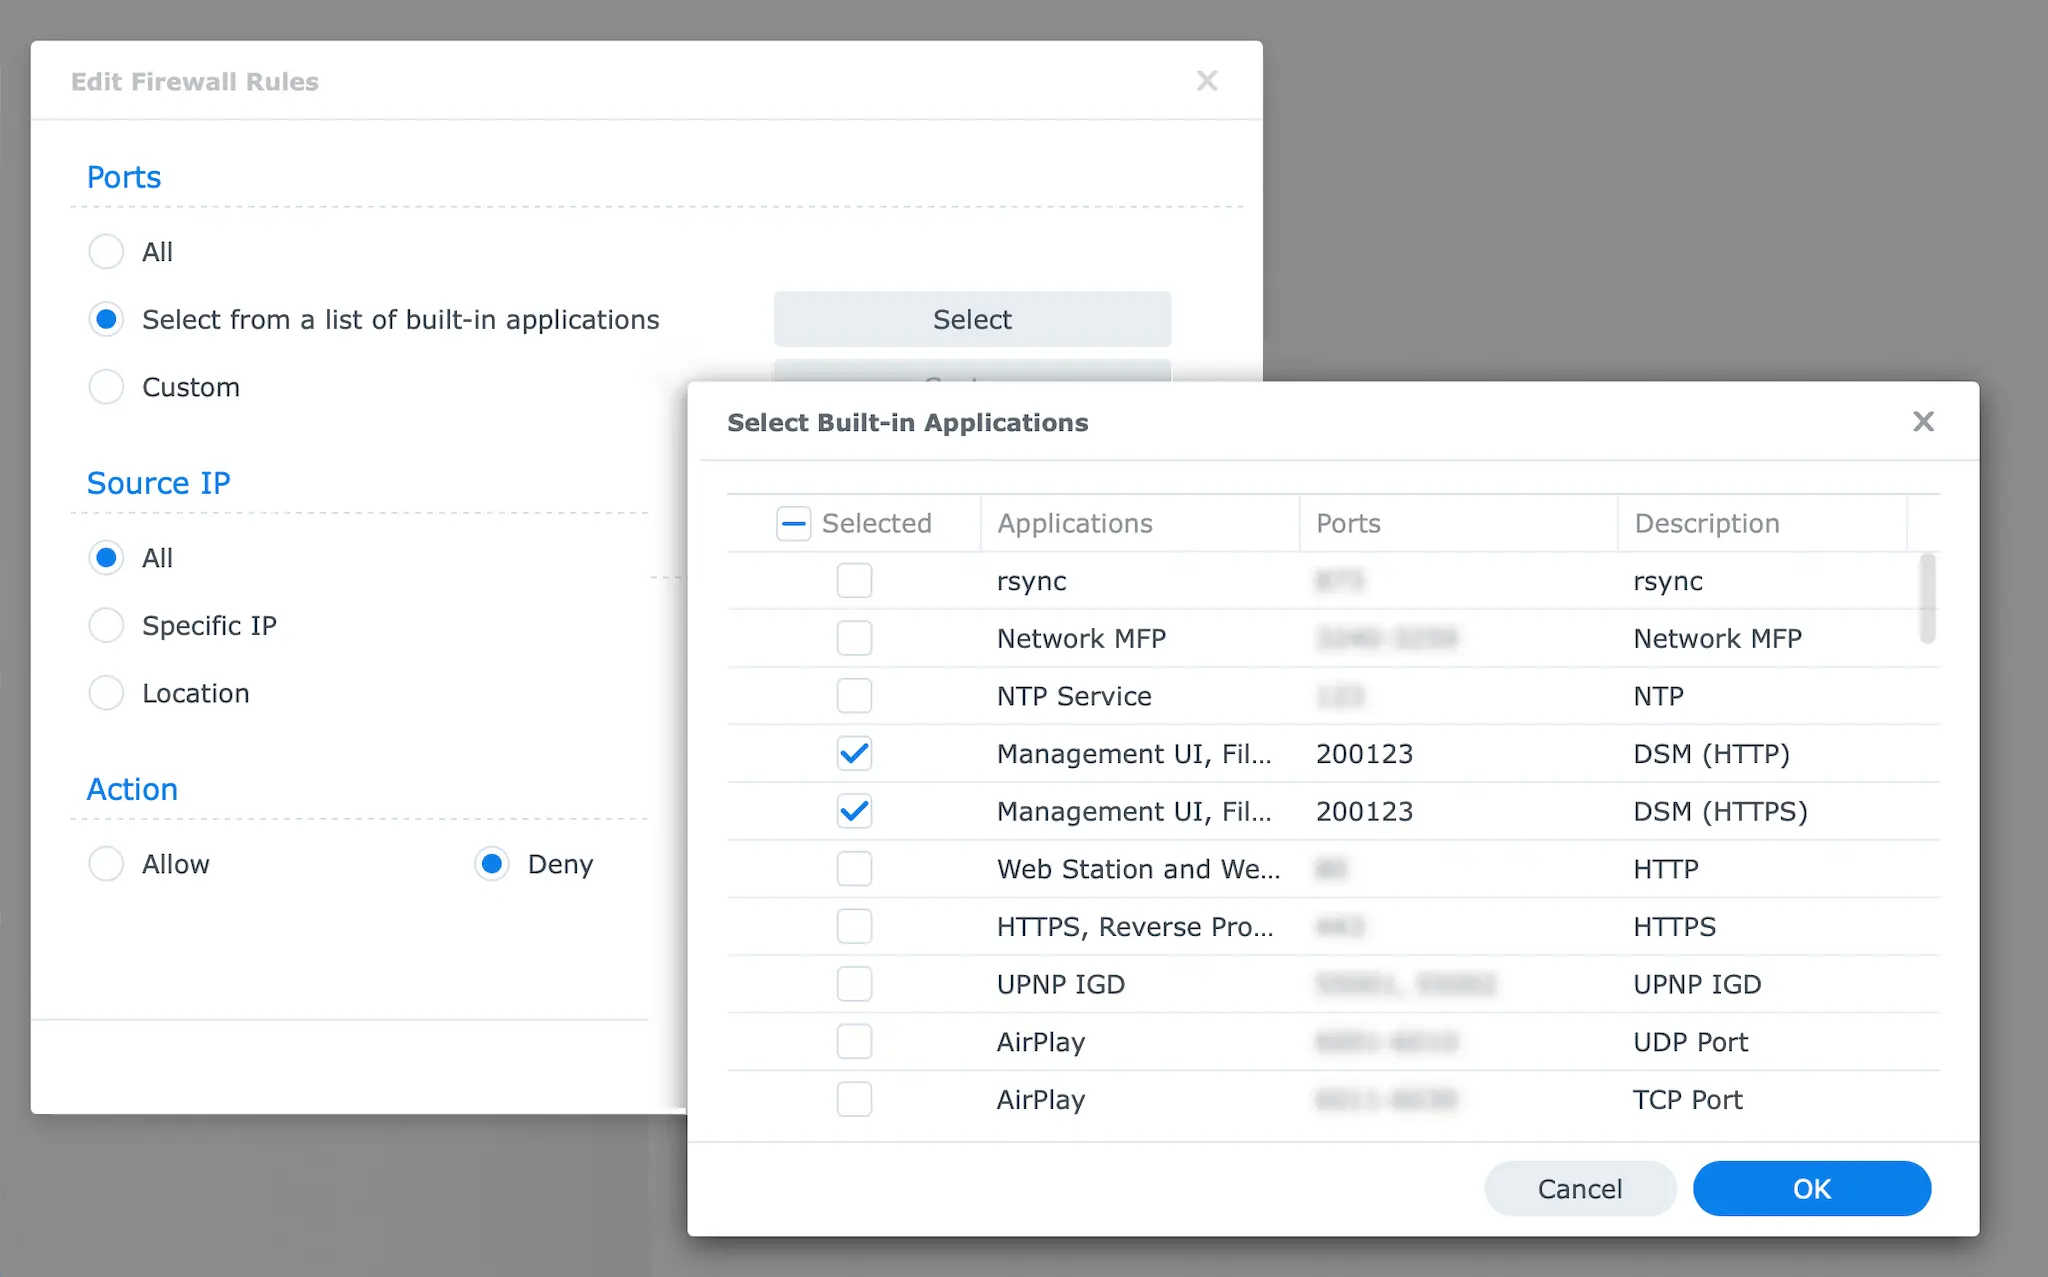
- Trong list chỉ click chọn DSM
- Chọn Deny
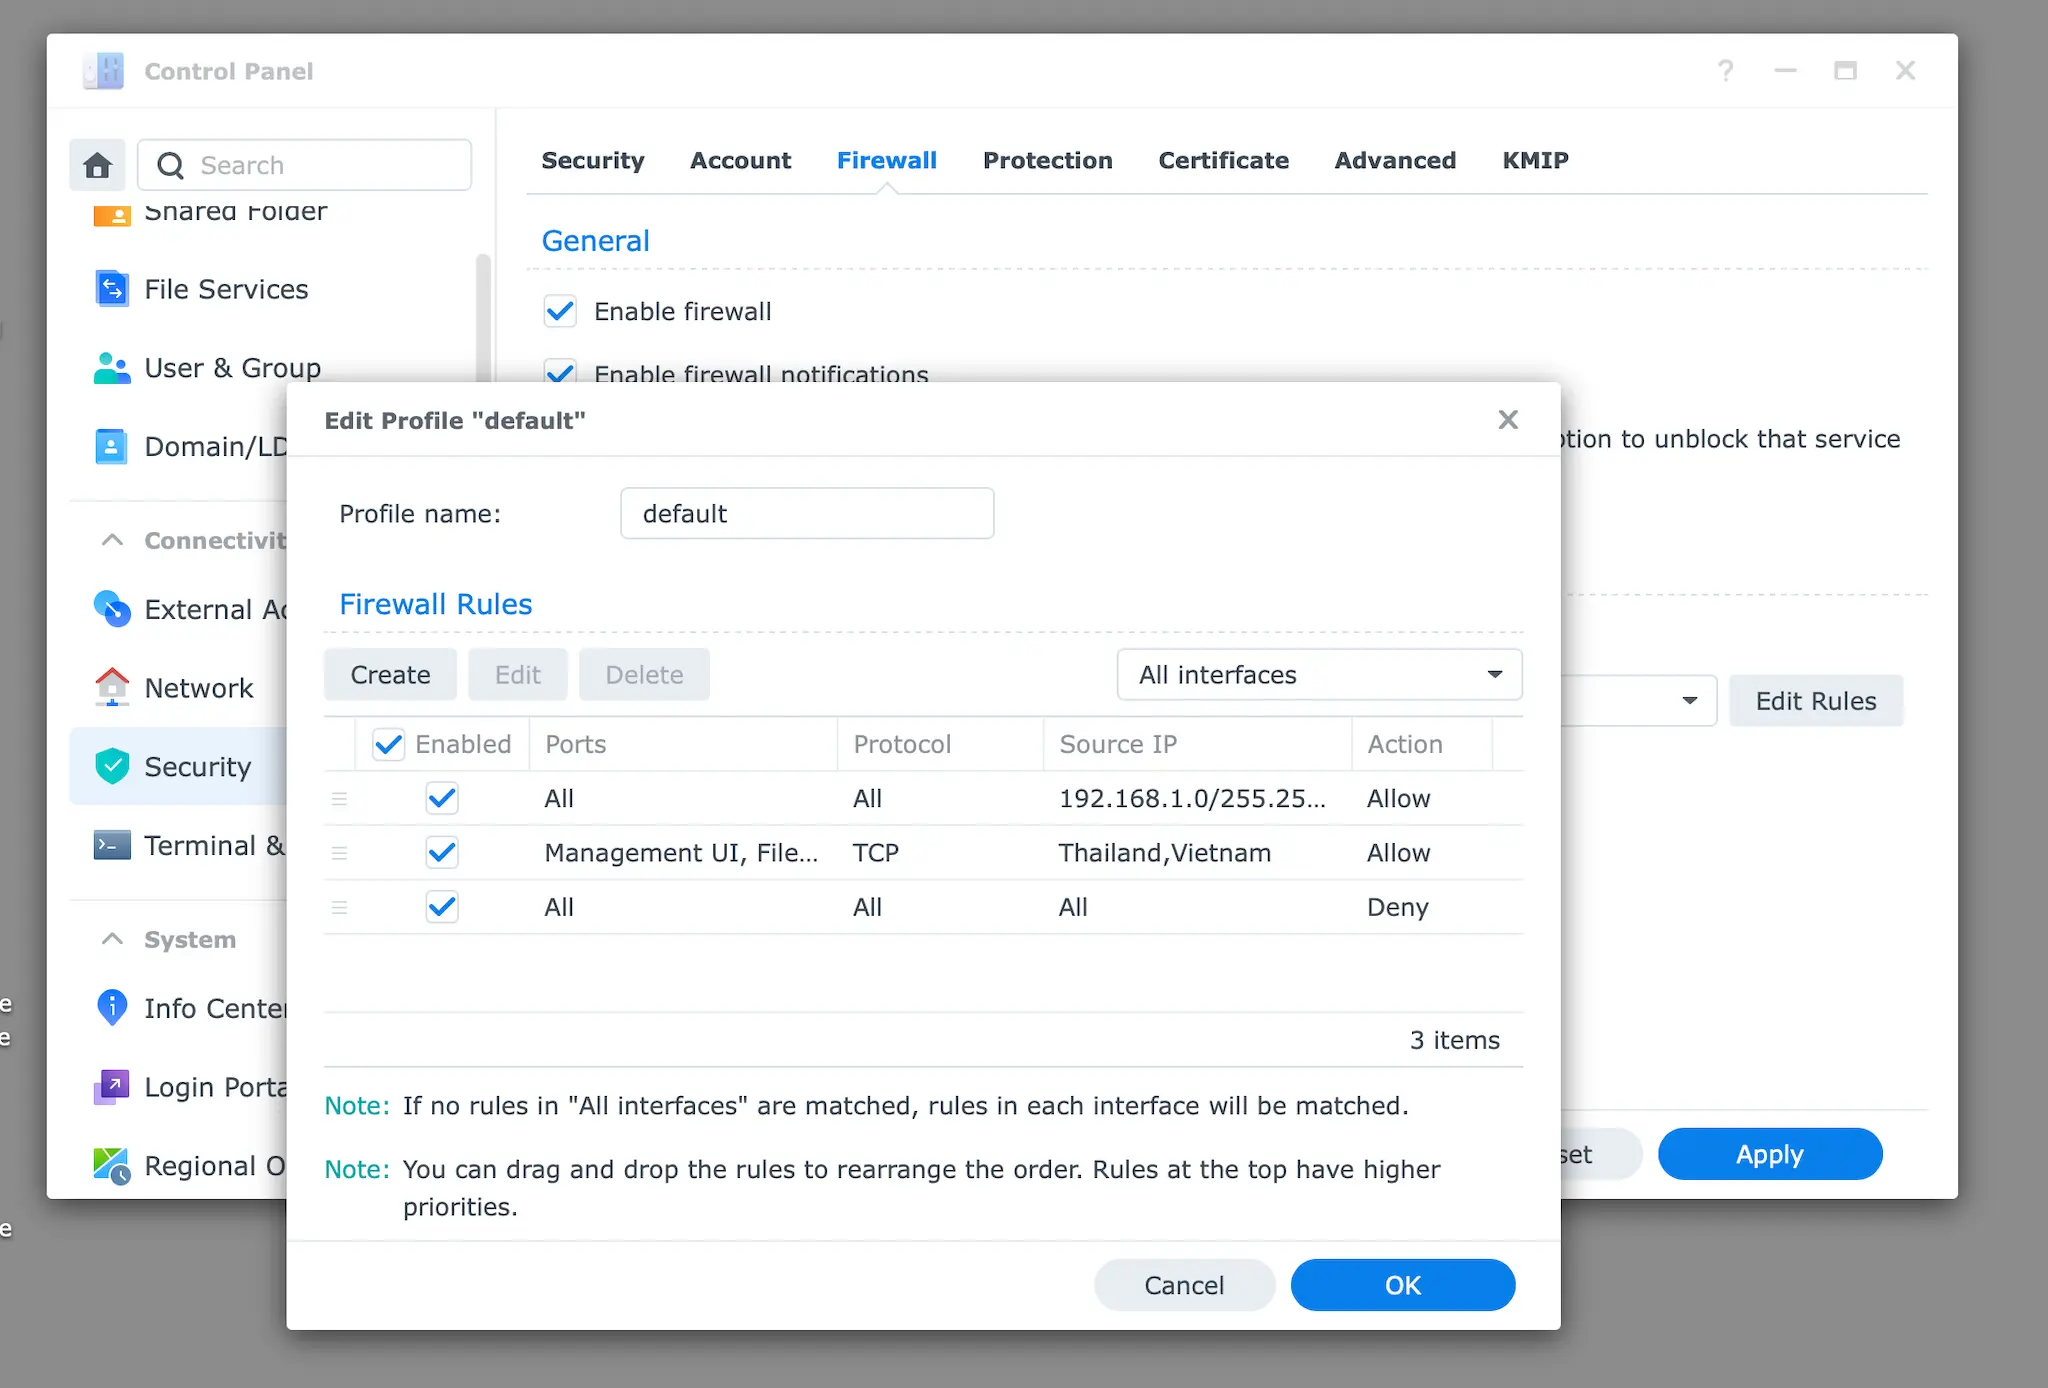
List firewall cuối cùng sẽ như vầy
Comments
No comments
There are no comments yet. Be the first to write one.